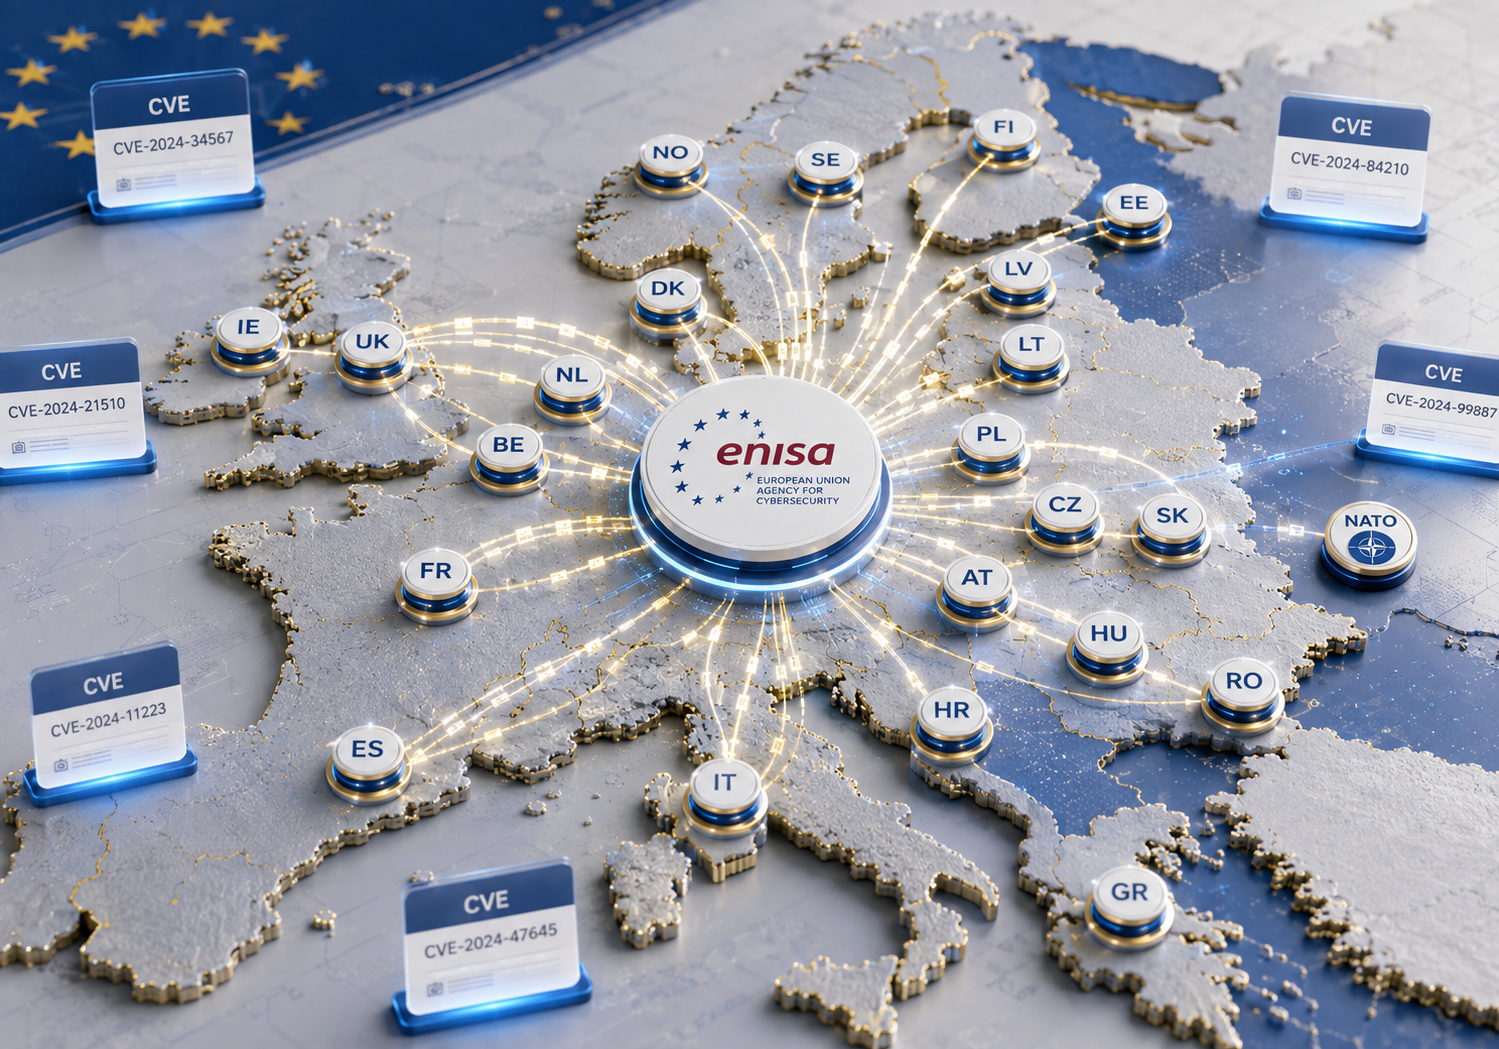
La Agencia de la Unión Europea para la Ciberseguridad, ENISA, ha ampliado su responsabilidad dentro del programa internacional Common Vulnerabilities and Exposures (CVE). La raíz europea que coordina la agencia reúne ya 20 autoridades de numeración, entre ellas ocho organizaciones transferidas desde la raíz gestionada por MITRE. La Agencia de Comunicaciones e Información de la OTAN y la compañía de inteligencia artificial y ciberseguridad AISLE se incorporan además como nuevas autoridades.
El anuncio, publicado el 6 de agosto, refuerza una infraestructura esencial para la seguridad digital. Los identificadores CVE proporcionan una referencia común para describir vulnerabilidades divulgadas públicamente. Fabricantes, equipos de respuesta, investigadores, proveedores de herramientas y responsables de seguridad utilizan ese código compartido para coordinar avisos, parches, inventarios y prioridades de remediación.
ENISA asumió en noviembre de 2025 la función de raíz CVE para entidades europeas. La ampliación actual muestra cómo esa capacidad empieza a consolidarse: más organizaciones pueden asignar identificadores y publicar registros bajo una coordinación adaptada al marco institucional de la Unión Europea.
Una infraestructura europea para coordinar vulnerabilidades
El programa CVE funciona mediante autoridades de numeración, conocidas como CNA. Estas organizaciones están autorizadas para reservar identificadores, describir vulnerabilidades y publicar sus registros dentro de un ámbito definido. Pueden ser fabricantes tecnológicos, equipos CSIRT, organismos públicos, alianzas internacionales o entidades especializadas en investigación de seguridad.
Como raíz europea, ENISA recluta, incorpora, forma y supervisa a las CNA que operan bajo su competencia. También facilita la transición de entidades desde otras raíces y vela por la aplicación de las reglas del programa. La agencia mantiene esta función bajo la raíz de MITRE y en coordinación con CISA, el organismo estadounidense de ciberseguridad.
La estructura distribuida permite que quienes conocen un producto o un sector publiquen información normalizada con rapidez. La coordinación de ENISA aporta un punto de contacto para Estados miembros, instituciones de la Unión, miembros de la red europea de CSIRT y socios incluidos en su mandato. El resultado esperado es una mayor capacidad operativa y una cobertura más diversa del ecosistema tecnológico europeo.
La incorporación de la agencia tecnológica de la OTAN amplía el alcance institucional de esta red. AISLE aporta un perfil especializado en inteligencia artificial y ciberseguridad. Ambas organizaciones se suman a una comunidad en la que participan proveedores, equipos de respuesta e investigadores con responsabilidades concretas sobre la calidad y puntualidad de cada registro.
Qué cambia para fabricantes y equipos de seguridad
Para una empresa usuaria de tecnología, el identificador CVE aparece en boletines de fabricantes, herramientas de análisis, plataformas de gestión de exposición y catálogos de vulnerabilidades. Su utilidad depende de que el registro sea correcto, se publique a tiempo y mantenga una descripción coherente con los avisos técnicos asociados.
Una red europea más amplia puede reducir fricciones en la comunicación entre descubridores, fabricantes y autoridades. Las organizaciones que desarrollan productos en la Unión disponen de interlocutores más cercanos para establecer procesos de divulgación coordinada. Los equipos de respuesta ganan referencias homogéneas para vincular una vulnerabilidad con los activos afectados, las versiones vulnerables, el parche disponible y la decisión de prioridad.
La ampliación también encaja con la European Vulnerability Database y con las obligaciones europeas de gestión y divulgación de vulnerabilidades. La calidad del dato resulta especialmente importante cuando múltiples sistemas consumen automáticamente los registros. Una descripción incompleta, una asignación tardía o una identificación duplicada pueden propagarse por inventarios, escáneres y cuadros de mando.
Las empresas deberían revisar qué fuentes alimentan sus procesos internos. Un CVE sirve como clave de referencia, mientras que el análisis de riesgo exige contexto adicional: explotación activa, exposición del activo, criticidad del servicio, controles compensatorios y disponibilidad de una corrección. La expansión de ENISA mejora la infraestructura de coordinación; la priorización sigue dependiendo del conocimiento que cada organización mantiene sobre su entorno.
De la identificación a una respuesta verificable
El crecimiento del programa bajo la raíz europea ofrece una oportunidad para conectar mejor divulgación, inventario y respuesta. Los fabricantes pueden formalizar políticas de recepción de avisos, definir responsables y documentar plazos. Los clientes pueden exigir identificadores consistentes en boletines, componentes de software y materiales de soporte.
En operaciones de seguridad, el proceso debería enlazar cada registro con un activo concreto y una acción verificable. La secuencia incluye detectar la exposición, validar la versión, evaluar el impacto, aplicar la corrección y comprobar el resultado. Las métricas útiles miden cuánto tiempo tarda la organización en identificar y reducir el riesgo, además del volumen de alertas recibidas.
La dependencia global del catálogo CVE convierte su gobernanza en una cuestión de resiliencia. ENISA presenta su expansión como una contribución a la sostenibilidad del programa y a la diversidad de participantes. El debate continúa esta semana en Black Hat, donde representantes de ENISA y CISA abordan la evolución del sistema, sus prioridades y las iniciativas conjuntas.
Para el tejido empresarial europeo, la novedad aporta una base más cercana para coordinar vulnerabilidades y fortalece la trazabilidad entre descubrimiento, publicación y respuesta. Su valor práctico crecerá cuando fabricantes y usuarios integren esos registros en procesos de seguridad con responsables, plazos y evidencias de cierre.