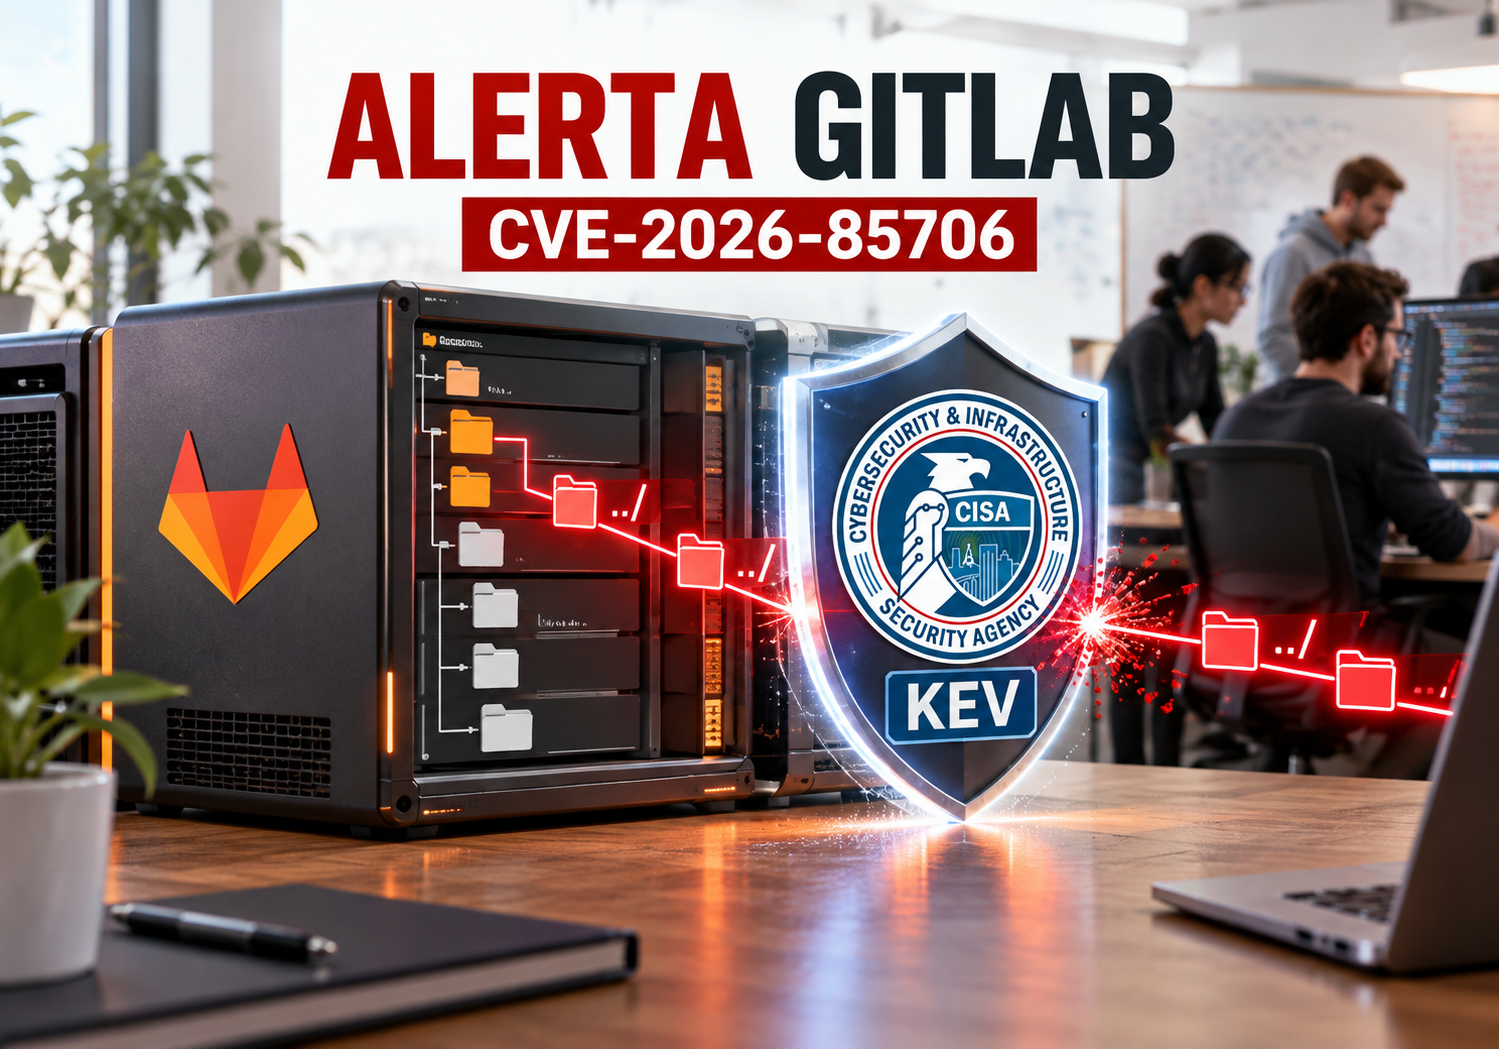
La Agencia de Seguridad de Infraestructura y Ciberseguridad de Estados Unidos (CISA) incorporó el 11 de septiembre de 2026 la vulnerabilidad CVE-2026-85706 al catálogo de vulnerabilidades explotadas conocidas, conocido como KEV. La decisión se apoya en evidencia de explotación activa y sitúa a las instalaciones vulnerables de GitLab CE y GitLab EE entre los activos que requieren atención inmediata.
El fallo permite que un usuario sin autenticar lea archivos arbitrarios del servidor. Su origen combina un confinamiento inadecuado de rutas con la ausencia de autenticación en la API de commits de repositorios. Esta condición puede exponer información alojada fuera de la ubicación prevista por la aplicación y convierte cualquier instancia accesible desde redes no confiables en un objetivo especialmente sensible. En entornos de desarrollo, esos archivos pueden formar parte de configuraciones, registros o componentes auxiliares cuyo alcance debe evaluarse caso por caso.
GitLab, como autoridad CNA de la vulnerabilidad, le asignó una puntuación CVSS de 10.0, correspondiente al nivel crítico. El vector publicado es CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:N. La combinación de acceso remoto, baja complejidad, ausencia de privilegios y falta de interacción del usuario explica la urgencia operativa que refleja la valoración.
Qué versiones de GitLab están expuestas
Según el registro de la National Vulnerability Database (NVD), CVE-2026-85706 afecta a GitLab CE y EE desde la versión 18.7 y antes de la 19.1.8. También están expuestas las versiones de la rama 19.2 anteriores a 19.2.6 y las de la rama 19.3 anteriores a 19.3.2. Los administradores deben comprobar la versión exacta de cada instancia, incluidas aquellas utilizadas para desarrollo, pruebas o integración interna.
La vulnerabilidad está clasificada como CWE-22, una debilidad asociada a la limitación incorrecta de rutas dentro de un directorio restringido. Este tipo de fallo, denominado habitualmente path traversal, aparece cuando una aplicación procesa referencias a archivos sin garantizar que la ruta final permanezca dentro del espacio autorizado. En este caso, el problema coincide además con una API de commits que carecía del control de autenticación necesario.
El impacto confirmado en la descripción pública es la lectura arbitraria de archivos del servidor por parte de un usuario no autenticado. El vector CVSS atribuido por GitLab señala un impacto alto sobre la confidencialidad y la integridad, sin impacto puntuado sobre la disponibilidad. Cada organización debe analizar qué información podría quedar al alcance desde el contexto concreto de ejecución de su instancia, evitando deducir el alcance únicamente a partir del nombre de los repositorios alojados.
La entrada en KEV eleva la prioridad operativa
El catálogo KEV reúne vulnerabilidades para las que CISA dispone de evidencia de explotación en condiciones reales. La inclusión de CVE-2026-85706 aporta una señal de riesgo más concreta que una valoración teórica basada exclusivamente en severidad y facilidad de explotación. CISA publicó la actualización el 11 de septiembre de 2026 a las 12:00 UTC, aunque su alerta pública no detalla las campañas, los actores ni el volumen de actividad observada.
Las agencias federales estadounidenses cubiertas deben completar la acción requerida antes del 14 de septiembre de 2026. Ese plazo breve refleja la necesidad de reducir con rapidez la ventana de exposición. CISA también recomienda que todas las organizaciones utilicen el catálogo KEV como referencia para priorizar la gestión de vulnerabilidades, incluso cuando las obligaciones federales estadounidenses no les resulten aplicables.
La puntuación crítica y la explotación activa justifican revisar primero las instancias expuestas a internet, los servicios publicados mediante proxies y los entornos accesibles por proveedores o personal remoto. El inventario debe contemplar implementaciones administradas fuera del equipo central, sistemas heredados y copias desplegadas para proyectos temporales. Una instancia olvidada puede conservar acceso a repositorios, automatizaciones y archivos relevantes para la organización.
Actualización, exposición y revisión forense
La respuesta prioritaria consiste en aplicar las mitigaciones y actualizaciones indicadas por el proveedor para cada rama afectada. A partir de los intervalos publicados en NVD, las organizaciones deben comprobar que sus despliegues se encuentran en una versión corregida: 19.1.8 o posterior dentro de esa línea, 19.2.6 o posterior en la rama 19.2, y 19.3.2 o posterior en la rama 19.3. La compatibilidad y el procedimiento de actualización deben validarse con la documentación aplicable al entorno.
El equipo responsable también debe identificar qué instancias fueron accesibles desde internet o desde segmentos con usuarios no confiables durante el periodo de exposición. Conviene registrar la versión detectada, la ventana temporal, las rutas de publicación y los controles intermedios. Las restricciones perimetrales pueden reducir oportunidades de ataque, pero su presencia debe verificarse técnicamente y nunca utilizarse para posponer la corrección recomendada por GitLab.
Cuando una instancia haya permanecido vulnerable y expuesta, procede activar el triaje forense conforme a los procedimientos internos. La revisión puede abarcar registros de acceso, solicitudes dirigidas a la API afectada, actividad anómala y posibles accesos a archivos sensibles, preservando las evidencias necesarias. Los hallazgos deben guiar decisiones posteriores sobre contención, recuperación y protección de credenciales o secretos que pudieran estar almacenados en archivos accesibles para el servicio.