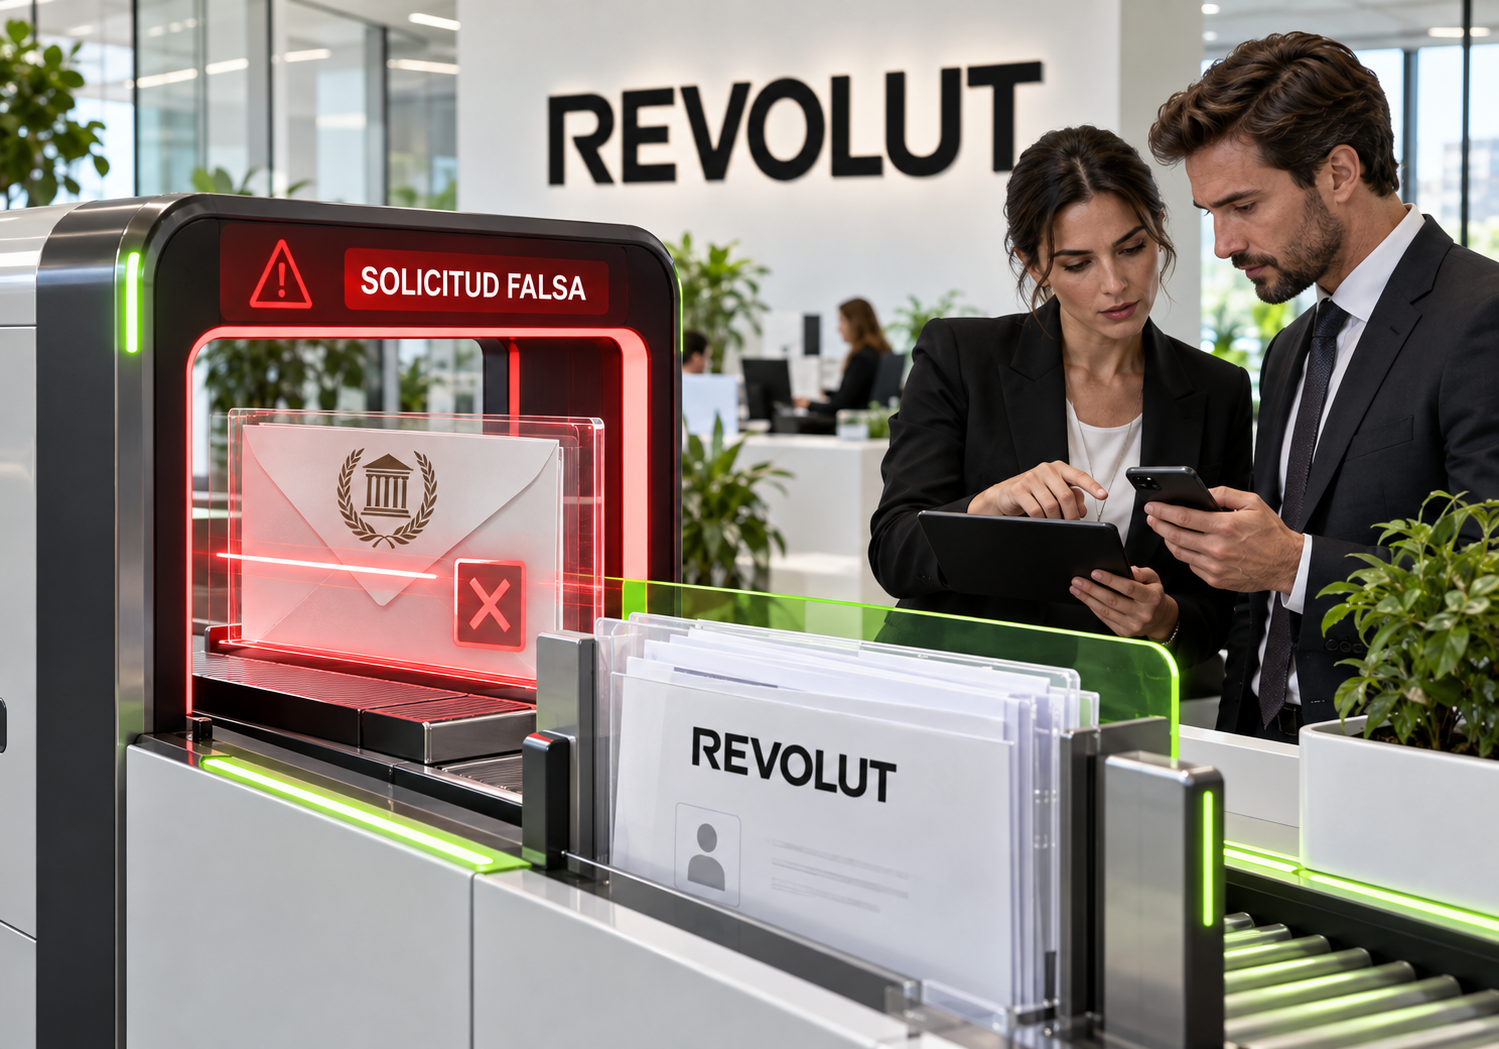
Revolut confirmó el 12 de septiembre de 2026 que entregó información sensible de clientes a un tercero no autorizado después de recibir solicitudes fraudulentas enviadas desde el dominio legítimo de una agencia gubernamental. La entidad financiera comunicó a TechCrunch que el incidente afectó a un número limitado de personas y que ya había contactado directamente con ellas.
La información expuesta puede incluir fechas de nacimiento, direcciones postales y electrónicas, números de teléfono y copias de pasaportes o permisos de conducir. La notificación remitida a los afectados, examinada por TechCrunch, también menciona selfies de verificación, extractos de cuenta e historiales de operaciones. Revolut declinó precisar el número de clientes, el mercado afectado y la agencia cuyo dominio fue utilizado.
El incidente revela una debilidad situada fuera del perímetro técnico tradicional. El atacante aprovechó la confianza asociada a un canal administrativo aparentemente legítimo y consiguió que un procedimiento de divulgación de información produjera el daño. Revolut bloqueó la dirección implicada y avisó a la agencia, a las fuerzas de seguridad y a los reguladores. La compañía asegura que sus sistemas y los fondos de los clientes permanecen intactos.
Una identidad legítima utilizada para una petición fraudulenta
Las entidades financieras reciben requerimientos de organismos públicos, autoridades judiciales y fuerzas de seguridad. La tramitación combina obligaciones legales, plazos exigentes y datos especialmente protegidos. En este caso, la petición procedía de una dirección vinculada a un dominio real de una agencia, una señal que normalmente aporta confianza y que el tercero convirtió en instrumento de suplantación.
El dominio de origen confirma una parte de la identidad técnica, pero deja abiertas preguntas decisivas: quién controla la cuenta, si la persona está autorizada para solicitar esos datos, si el expediente existe y si el alcance del requerimiento corresponde con la base jurídica invocada. Los controles eficaces deben verificar el contexto completo mediante canales separados y mantener una cadena de aprobación trazable.
El caso muestra el alcance actual de la ingeniería social. El objetivo puede ser un flujo operativo con credenciales válidas, lenguaje administrativo correcto y presión temporal. Los procesos de respuesta deben tratar cada requerimiento como una operación de alto riesgo. Una cuenta comprometida dentro de una organización fiable conserva suficientes atributos legítimos para superar filtros centrados en remitentes, dominios o formatos.
Qué controles reducen el riesgo de divulgación
La primera barrera consiste en registrar y autenticar cada solicitud en un sistema específico. La comprobación debe incluir identidad, organismo, competencia territorial, número de expediente, fundamento jurídico, categorías de datos y plazo. Una confirmación independiente con la agencia mediante un directorio previamente validado permite detectar peticiones emitidas desde una cuenta comprometida. La dirección incluida en el propio mensaje carece de valor como segundo canal.
La autorización interna necesita separación de funciones. Un analista puede revisar la legitimidad documental, mientras otra persona valida el alcance y aprueba la extracción. Los casos urgentes requieren un procedimiento alternativo definido, con responsables identificados y revisión posterior. La automatización puede ayudar a clasificar peticiones, cotejar expedientes y bloquear anomalías, pero la liberación de datos sensibles debe conservar evidencias de cada decisión.
También conviene aplicar minimización práctica. La respuesta debe contener exclusivamente los campos cubiertos por el requerimiento, con controles sobre el formato, el destinatario y el canal de entrega. Cifrado, enlaces con caducidad, autenticación adicional y límites de descarga reducen la exposición si una solicitud supera las validaciones iniciales. El tratamiento documental en banca, analizado por Exdesis al abordar la automatización documental de Identifi, necesita combinar velocidad, reglas verificables y supervisión.
Gobierno del dato ante solicitudes externas
La gestión del incidente comienza por reconstruir todas las solicitudes asociadas al remitente, las personas afectadas, los campos entregados y las acciones realizadas después. Esa trazabilidad determina el alcance, sustenta las notificaciones regulatorias y permite valorar riesgos de fraude posterior. Documentos de identidad, selfies, movimientos y datos de contacto pueden combinarse para preparar suplantaciones más convincentes contra clientes, empleados y otras entidades.
Revolut afirma atender a más de 80 millones de clientes y operar como banco en más de 30 países. La escala amplifica la necesidad de reglas homogéneas, adaptadas a marcos jurídicos distintos. Inventarios de datos, políticas de conservación y controles de acceso deben conectarse con el flujo que responde a autoridades. Una organización puede proteger bien su infraestructura y conservar una vía de salida vulnerable en un procedimiento administrativo.
El aprendizaje empresarial alcanza a bancos, aseguradoras, operadoras, plataformas digitales y proveedores cloud. Todos responden a solicitudes externas con capacidad para activar accesos excepcionales. Los ejercicios de seguridad deben incluir cuentas oficiales comprometidas, expedientes falsos y peticiones que mezclen elementos auténticos con instrucciones manipuladas. La divulgación coordinada de vulnerabilidades ofrece un principio aplicable: canales definidos, verificación de las partes y registro íntegro del proceso.
La investigación pública todavía deja cuestiones abiertas sobre la agencia implicada, la distribución geográfica y el volumen exacto de afectados. La confirmación de Revolut establece el hecho central y las categorías de información potencialmente comprometidas. Para los responsables de seguridad y cumplimiento, el episodio convierte la validación de requerimientos en un control prioritario de protección de datos.
Fuentes
- TechCrunch — Revolut confirms customer data breach through fake government requests. Cobertura directa basada en la notificación enviada a los afectados y en declaraciones de un portavoz de Revolut.