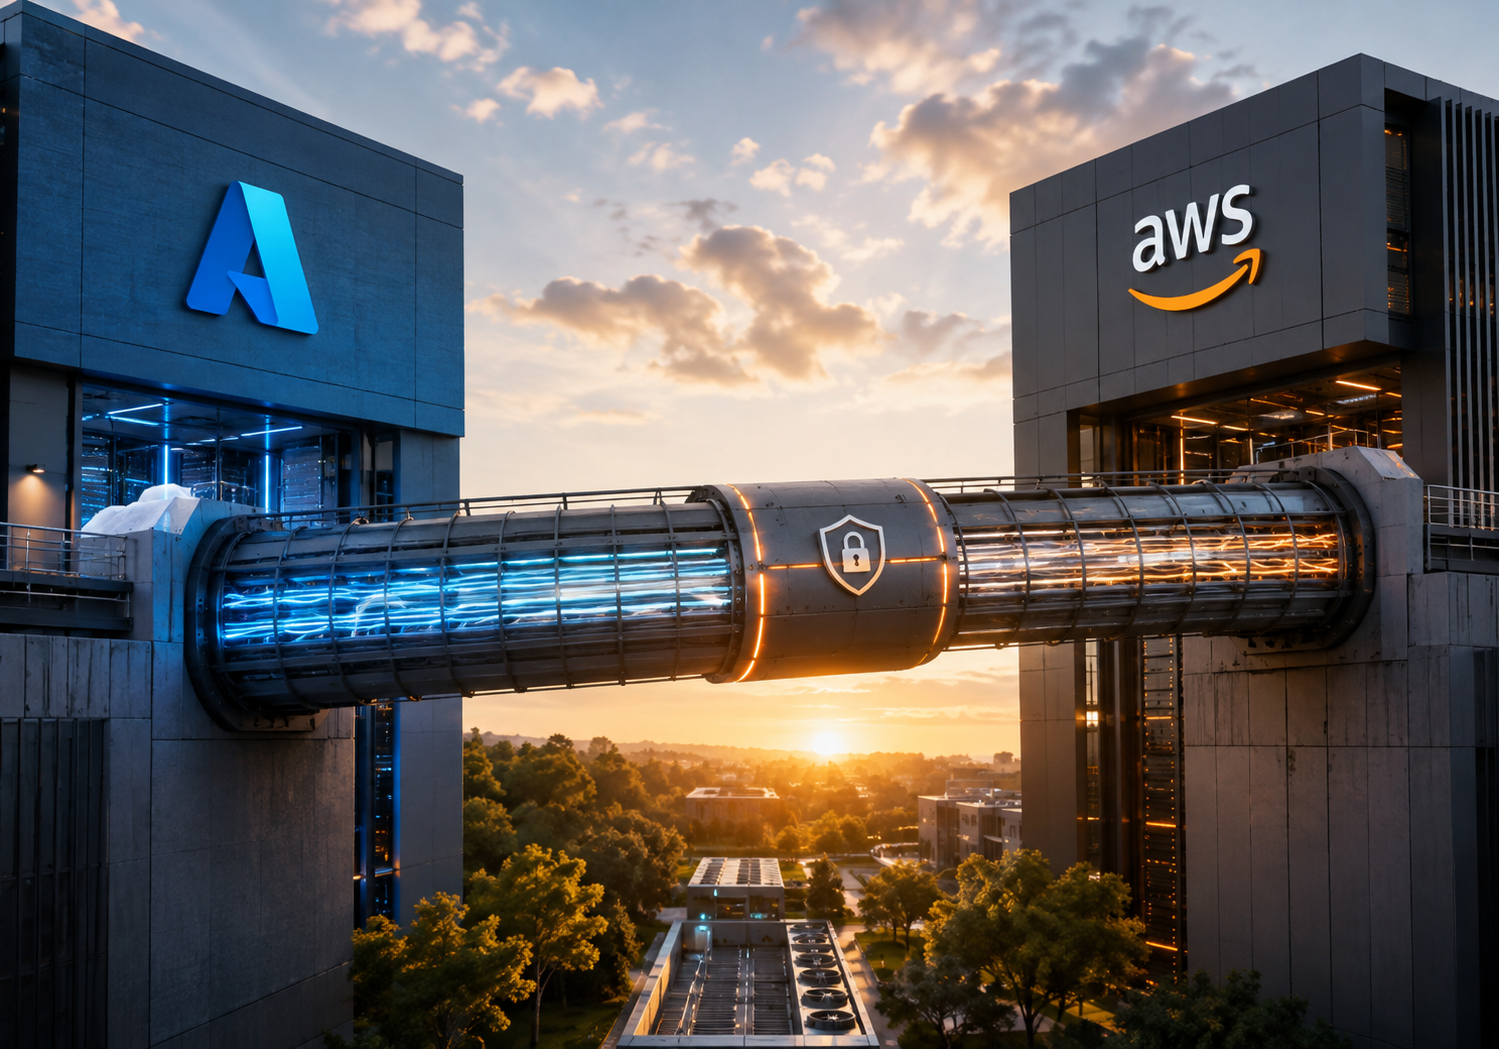
Microsoft y Amazon Web Services anunciaron el 31 de agosto de 2026 una colaboración para conectar sus infraestructuras mediante Azure Multicloud Interconnect y AWS Interconnect – multicloud. La propuesta permite solicitar conectividad privada y dedicada entre ambas nubes desde las herramientas habituales de cada proveedor, con una experiencia gestionada y disponible inicialmente en vista previa pública.
El acuerdo aborda una dificultad habitual de las arquitecturas multicloud: coordinar circuitos, configuraciones, proveedores y operaciones cuando las aplicaciones y los datos se distribuyen entre plataformas distintas. Microsoft explica que estos proyectos podían requerir semanas o meses de planificación y aprovisionamiento. AWS presenta ahora un proceso bajo demanda que se ejecuta desde sus consolas, portales e interfaces de línea de comandos.
La novedad tiene una dimensión operativa clara. Las empresas que mantienen cargas en Azure y AWS podrán crear una ruta de alta capacidad sin instalar infraestructura física propia ni esperar el tendido de nuevos circuitos. Ambas compañías han construido la interoperabilidad sobre una especificación API abierta, diseñada para que otros proveedores puedan adoptar el mismo modelo.
Una conexión privada gestionada desde las dos nubes
Azure Multicloud Interconnect y AWS Interconnect – multicloud coordinan el aprovisionamiento en los dos extremos de la conexión. Los administradores pueden iniciar la operación desde AWS Management Console o su CLI y completar la configuración en Azure Portal. La integración abstrae buena parte de las tareas físicas y de coordinación que acompañaban a una interconexión tradicional.
AWS afirma que el aprovisionamiento puede realizarse en unos pocos clics, frente a procesos que antes podían extenderse durante semanas o meses. El enlace ofrece ancho de banda privado y dedicado bajo demanda. La conectividad con Azure se incorpora en vista previa pública a una oferta que AWS ya había planteado para Google Cloud y Oracle Cloud Infrastructure.
Microsoft destaca que el servicio se extiende hasta Azure Private Link. Esto permite diseñar una ruta privada de extremo a extremo entre recursos alojados en las dos plataformas. El planteamiento resulta especialmente relevante para aplicaciones distribuidas, intercambio de datos, continuidad de negocio y sistemas que combinan servicios especializados de varios proveedores.
La especificación API abierta añade una vía para integrar el alta y el ciclo de vida de las conexiones en herramientas internas, infraestructura como código y procesos automatizados. Esa capacidad reduce intervenciones manuales y facilita que la red forme parte del despliegue de una aplicación, en lugar de gestionarse como un proyecto separado.
MACsec, disponibilidad y operación compartida
La propuesta incorpora cifrado MACsec de forma predeterminada. Este estándar protege el tráfico en la capa de enlace y refuerza la confidencialidad de los datos que atraviesan la interconexión. AWS también anuncia una disponibilidad de cuatro nueves, equivalente al 99,99 %, como referencia para el servicio.
Una arquitectura que cruza dos proveedores exige observar el conjunto del recorrido. La disponibilidad de cada aplicación dependerá también de sus regiones, servicios, configuraciones y mecanismos de redundancia. Las empresas deberán contrastar durante la vista previa las ubicaciones disponibles, el modelo de soporte, las condiciones económicas y los procedimientos de gestión de incidencias.
El anuncio reduce uno de los puntos de fricción del multicloud, aunque conserva decisiones importantes para los equipos técnicos. El enrutamiento, la segmentación, las políticas de acceso, la observabilidad y la capacidad contratada continúan formando parte del diseño. La diferencia reside en que la capa de interconexión se ofrece como una experiencia cloud nativa y coordinada por Microsoft y AWS.
También cambia la responsabilidad operativa. La red deja de depender de una cadena de circuitos ensamblados por el cliente y pasa a apoyarse en servicios gestionados por los dos proveedores. Esta simplificación puede mejorar la trazabilidad, pero obliga a definir con precisión escalados, métricas y procedimientos cuando una incidencia afecta a recursos distribuidos.
Qué puede cambiar en la estrategia multicloud
Las empresas suelen terminar en Azure y AWS por adquisiciones, decisiones departamentales, requisitos de clientes o capacidades específicas. La convivencia puede ser deliberada o surgir con el tiempo. En ambos casos, mover datos y coordinar aplicaciones entre nubes introduce costes, latencia y complejidad.
Una conexión privada aprovisionable bajo demanda ofrece más margen para diseñar servicios que utilicen componentes de los dos ecosistemas. También puede facilitar migraciones graduales y planes de recuperación que mantengan recursos en plataformas diferentes. El beneficio dependerá de que la arquitectura justifique el tráfico entre nubes y de que los costes de transferencia y operación resulten sostenibles.
La vista previa pública abre una fase de evaluación para los responsables de infraestructura. Conviene medir rendimiento, latencia, comportamiento del enrutamiento, integración con los controles de seguridad y calidad de la supervisión. La automatización mediante API merece una prueba específica, porque concentra buena parte del valor anunciado para equipos que gestionan entornos a escala.
Microsoft y AWS han elegido colaborar en una capa básica para sus clientes comunes. El alcance final se conocerá cuando publiquen cobertura regional, precios y condiciones de disponibilidad general. El anuncio ya establece una dirección: la interoperabilidad entre grandes nubes puede integrarse en sus propios servicios y administrarse con la misma lógica bajo demanda que el resto de la infraestructura.