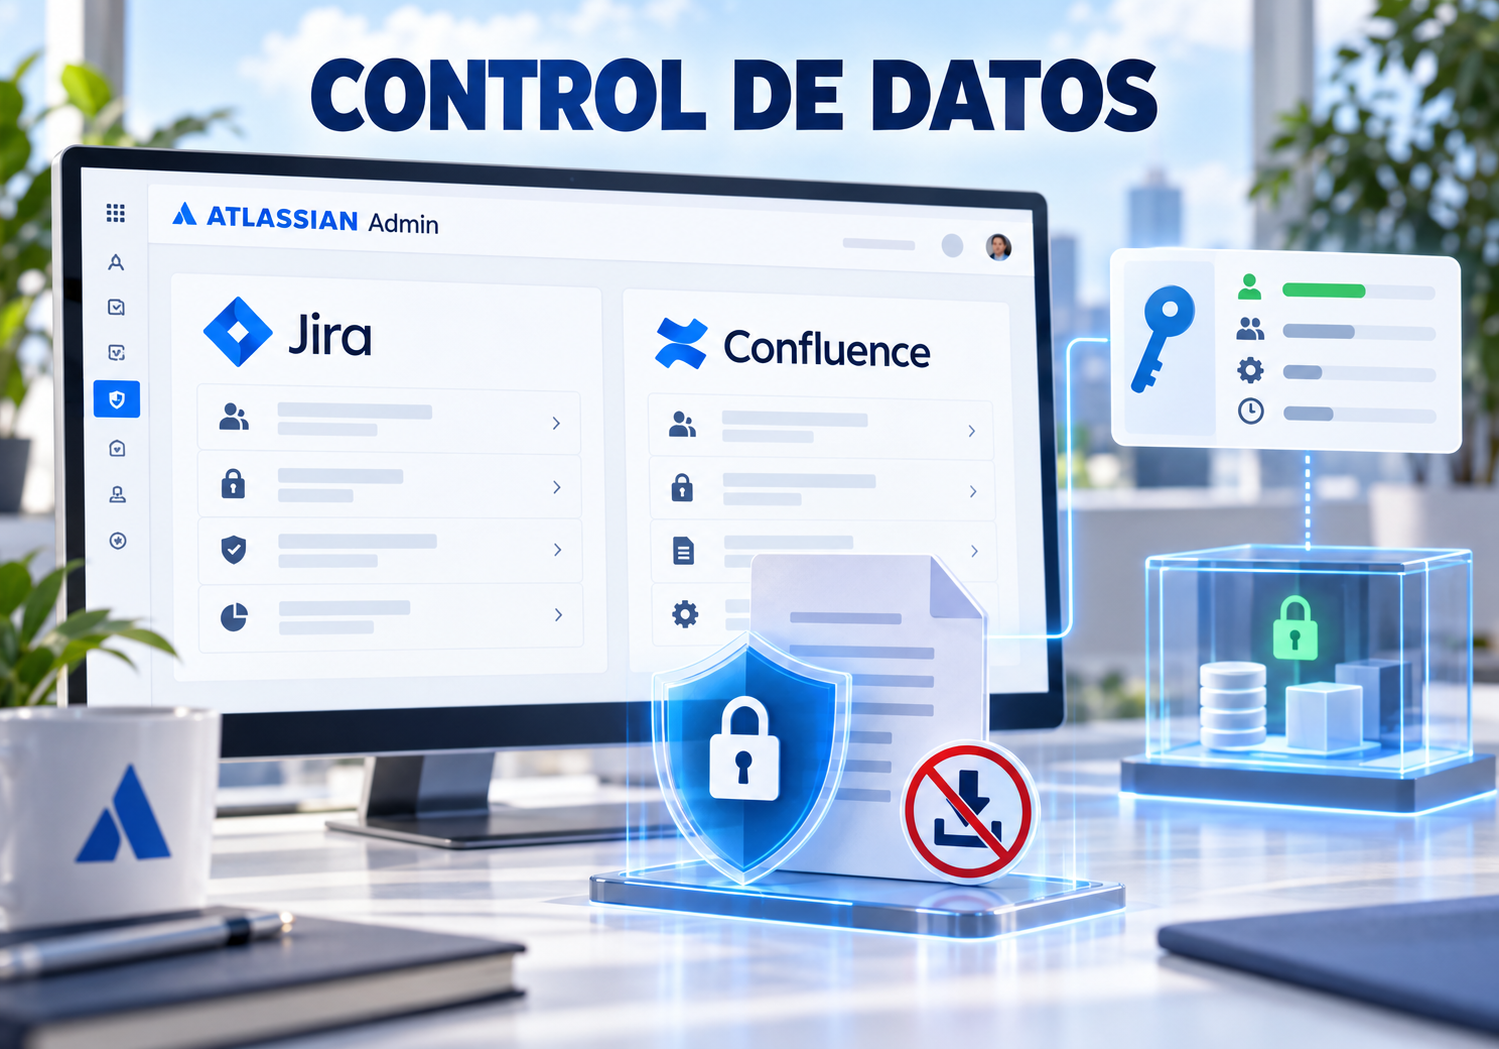
Atlassian ha incorporado a su actualización semanal de Atlassian Cloud una medida que cambia el alcance práctico de las políticas de seguridad en Jira y Confluence. La regla destinada a bloquear exportaciones podrá impedir también la descarga de archivos adjuntos. Cuando el despliegue alcance una organización, desaparecerá el botón de descarga en espacios como la lista de adjuntos, las macros y las vistas previas de archivos.
La compañía publicó el cambio en el boletín que cubre del 31 de agosto al 7 de septiembre de 2026 y lo mantiene en estado de despliegue progresivo. La ampliación afecta a las políticas existentes que ya tengan configurado el bloqueo de exportaciones. Ese detalle exige atención administrativa: una regla ya implantada puede adquirir un comportamiento adicional conforme la función se active en cada instancia. Atlassian indica que esta capacidad requiere Atlassian Guard Standard.
El paquete reúne además varias novedades relacionadas con gobierno del dato y administración segura. Entre ellas figuran la copia selectiva de proyectos y espacios a sandboxes, una clasificación predeterminada para contenidos de Confluence y claves API con permisos granulares y caducidad máxima de un año. Juntas dibujan una evolución relevante para las organizaciones que concentran documentación, procesos y automatizaciones en el ecosistema Atlassian.
El adjunto entra en la política de protección del dato
Los adjuntos suelen contener entregables, hojas de cálculo, contratos, capturas, registros técnicos y documentación interna. En muchas organizaciones, el control de acceso a una página o incidencia está bien definido, mientras la descarga abre una vía adicional: el archivo abandona el entorno administrado y puede terminar en un dispositivo personal, una carpeta compartida o una aplicación ajena a la política corporativa.
Atlassian extiende su regla de exportación porque detectó un solapamiento considerable entre las organizaciones que bloquean exportaciones y aquellas que quieren impedir descargas. La decisión unifica ambas restricciones en una política común. Para los equipos de seguridad, esto reduce la dispersión de configuraciones; para los administradores, introduce la obligación de identificar qué políticas activas bloquearán ahora una acción más amplia.
La protección conserva límites que conviene analizar en cada implantación. El control descrito actúa sobre las opciones de descarga que proporciona la plataforma. Su eficacia global dependerá también de permisos, integraciones, aplicaciones instaladas, canales de copia y prácticas de los usuarios. El inventario de datos sensibles, la clasificación de espacios y la supervisión de aplicaciones conectadas siguen formando parte del diseño de seguridad.
La primera tarea operativa consiste en localizar las políticas que bloquean exportaciones desde la administración de Atlassian y documentar su alcance. Después conviene probar perfiles, proyectos y espacios representativos antes de comunicar el cambio. La experiencia de usuario puede variar de forma visible cuando desaparece la descarga, especialmente en procesos que emplean Jira o Confluence como repositorio de intercambio documental.
Claves API con alcance limitado y fecha de caducidad
Otra novedad anunciada por Atlassian afecta a las claves API de organización. La plataforma permitirá asignar ámbitos de permiso para determinar si una clave puede consultar, escribir o eliminar contenido. La función figura como próxima disponibilidad, de modo que debe tratarse como una capacidad anunciada y pendiente de despliegue.
Las claves tendrán una duración máxima de un año y solo podrán copiarse durante su creación. Esta combinación favorece credenciales con propósito identificable, vigencia acotada y permisos ajustados a cada integración. Una automatización dedicada a leer información de inventario, por ejemplo, podrá recibir un alcance distinto al de un proceso autorizado para modificar contenido.
El cambio resulta especialmente relevante en entornos con scripts históricos, conectores internos y servicios que han acumulado permisos extensos. La preparación puede comenzar mediante un inventario de claves, propietarios, dependencias, fechas de rotación y operaciones realizadas. Esa información permitirá definir ámbitos mínimos cuando la función llegue a cada organización y evitar interrupciones derivadas de una reducción de permisos sin pruebas previas.
La caducidad anual introduce además una necesidad de calendario y observabilidad. Las organizaciones deberán asociar cada credencial a un responsable, anticipar su renovación y confirmar que la sustitución se propaga a todos los sistemas dependientes. Un secreto con fecha de vencimiento mejora el control cuando el proceso de rotación está documentado y genera alertas con margen suficiente.
Sandboxes más selectivos para probar con menos exposición
Atlassian también está desplegando la posibilidad de copiar a un sandbox únicamente proyectos de Jira o espacios de Confluence seleccionados. Jira Service Management recibe una capacidad equivalente para proyectos concretos, y los registros de auditoría incorporan seguimiento sobre estas operaciones. El administrador puede preparar un entorno de ensayo con el subconjunto necesario en lugar de replicar toda la producción.
La selección reduce el volumen de información trasladada a pruebas y facilita entornos adaptados a una migración, una integración o una validación funcional. También ayuda a aplicar minimización de datos: cada equipo trabaja con el contenido imprescindible para el escenario que necesita comprobar. Atlassian presenta la función como una forma de ahorrar tiempo; el anuncio no cuantifica ese ahorro ni establece una mejora universal para todas las configuraciones.
Estas novedades conectan tres capas que con frecuencia se administran por separado: acceso al contenido, credenciales de integración y uso de datos productivos en pruebas. Una política coherente puede relacionar la sensibilidad de cada espacio con las restricciones de descarga, los permisos de las automatizaciones y los conjuntos autorizados para copiar a un sandbox. La trazabilidad resultante facilita auditorías y reduce decisiones aisladas.
Para las empresas que utilizan Jira y Confluence como infraestructura diaria de trabajo, el despliegue merece una revisión coordinada entre seguridad, administradores de plataforma y responsables de procesos. La prioridad pasa por identificar políticas existentes afectadas, clasificar los flujos que dependen de adjuntos, preparar el inventario de claves API y establecer criterios para las copias de producción. Atlassian aporta controles más precisos; su valor dependerá de una configuración alineada con los datos y operaciones reales de cada organización.