La Comisión Europea presentó el 17 de septiembre de 2026 el EU KIDS Act, una propuesta de Reglamento que reorganiza el acceso de los menores a redes sociales, plataformas de vídeo y otros servicios digitales. El proyecto combina límites de edad, cuentas tuteladas, verificación privada de la edad y obligaciones de diseño para productos utilizados por menores de 18 años.
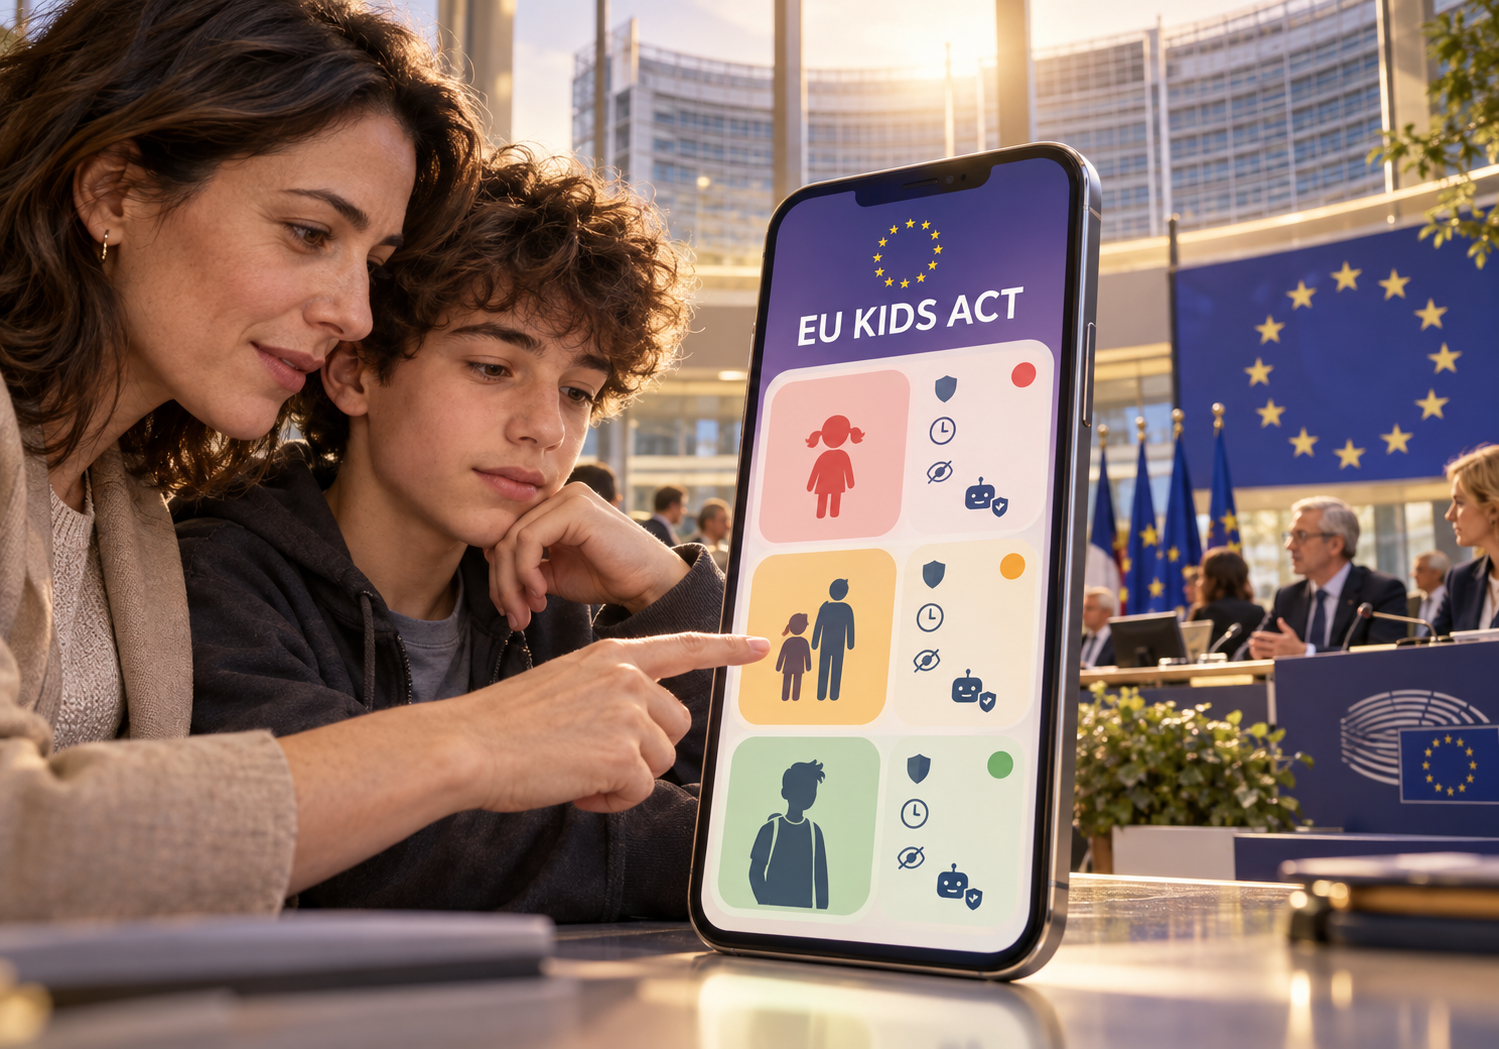
Bruselas plantea reservar las cuentas autónomas en redes sociales para quienes hayan cumplido 15 años. Los menores de 13 quedarían fuera de estas plataformas y los adolescentes de 13 y 14 años podrían utilizar cuentas limitadas bajo control de un progenitor o tutor. El articulado introduce un matiz importante: la restricción se dirige a redes sociales y plataformas de vídeo que incorporen funciones consideradas de riesgo, como el contacto con desconocidos, las retransmisiones en directo, los recomendadores basados en perfiles o los mecanismos de consumo ininterrumpido.
El texto inicia ahora su recorrido por el Parlamento Europeo y el Consejo. Sus reglas pueden cambiar durante la negociación y todavía carecen de efecto obligatorio. Esta condición convierte el anuncio en una señal regulatoria para responsables de producto, tecnología, privacidad y cumplimiento, que ya pueden identificar las partes de sus sistemas expuestas a una futura adaptación.
Edades, cuentas tuteladas y experiencias diferenciadas
El modelo propuesto establece varios niveles de acceso. Para los adolescentes de 13 y 14 años, el tutor podría crear una cuenta limitada con herramientas parentales activas, un límite configurable de hasta una hora diaria y controles sobre los contactos. A partir de los 15 años sería posible abrir una cuenta propia, aunque las salvaguardas de diseño continuarían aplicándose hasta la mayoría de edad.
Los niños menores de 13 años tampoco tendrían una cuenta propia en plataformas de vídeo. El proyecto admite el acceso a servicios audiovisuales concebidos específicamente para público infantil mediante la cuenta del tutor. Esa experiencia tendría que incluir límites de tiempo y controles sencillos para restringir el dispositivo adulto cuando quede en manos del menor.
La segmentación exige algo más profundo que una pantalla con la fecha de nacimiento. Las plataformas deberán relacionar edad, responsabilidad parental, permisos, contactos, recomendaciones y límites de uso en web, aplicaciones y tiendas. También tendrán que gestionar los cambios de etapa del usuario y ofrecer una vía para corregir verificaciones erróneas. El texto prevé que las cuentas existentes sean revisadas después del comienzo de la aplicación, con un periodo específico para determinar si sus titulares tienen menos de 15 años.
Esta arquitectura afecta a altas, recuperación de cuentas, atención al cliente y gobierno de identidades. Una empresa que opere varios productos necesitará criterios coherentes entre servicios y evidencias que expliquen cada decisión de acceso. La propuesta amplía así el trabajo de cumplimiento hacia el diseño técnico cotidiano.
Seguridad infantil incorporada al producto
El ámbito del EU KIDS Act incluye redes sociales, plataformas de vídeo, tiendas de aplicaciones, juegos online, sistemas operativos, acompañantes de inteligencia artificial y chatbots conversacionales generales accesibles a menores. Cada categoría recibe obligaciones distintas. El proyecto evita una regla idéntica para todos y distribuye las exigencias según las funciones y los riesgos del servicio.
En redes sociales y vídeo, la Comisión propone limitar patrones que favorezcan el uso compulsivo: reproducción automática sin pausas efectivas, recompensas ligadas a la actividad, notificaciones destinadas a recuperar al usuario y penalizaciones por ausentarse. Los perfiles infantiles serían privados por defecto. La geolocalización, la cámara, el micrófono, la sincronización de contactos y las notificaciones quedarían inicialmente desactivados. Los recomendadores tendrían que dar prioridad a preferencias expresas, ofrecer una alternativa sin perfilado y permitir que el usuario reinicie su selección de contenidos.
Los controles de contacto ocupan otro bloque central. El menor no aparecería en sugerencias de amistad y ningún desconocido podría iniciar una conversación directa sin aprobación previa. Las plataformas tendrían que facilitar el bloqueo y el silencio de usuarios, restringir la incorporación a grupos y proteger el contenido frente a personas que no hayan sido aceptadas.
Los acompañantes de IA y los chatbots tendrían prohibido simular relaciones capaces de crear dependencia emocional. Cuando estas funciones estén integradas en una red social, una plataforma de vídeo o un juego, permanecerían desactivadas inicialmente y deberían poder apagarse con facilidad. La propuesta añade evaluaciones antes de su comercialización y seguimiento de riesgos, un planteamiento conectado con la evolución de la Ley de IA europea.
Verificación de edad, auditoría y preparación empresarial
La comprobación de edad constituye la pieza técnica más delicada. El articulado exige precisión, seguridad, minimización de datos y ausencia de rastreo o perfilado. Para el acceso regulado por los límites de edad, los proveedores deberían utilizar una solución europea certificada basada en pruebas de conocimiento cero. El objetivo consiste en acreditar que una persona supera un umbral sin entregar a la plataforma su identidad completa, documentos o información biométrica.
La propuesta reserva el procedimiento formal de planes de cumplimiento y auditoría previa a las redes sociales y plataformas de vídeo designadas como plataformas online de muy gran tamaño bajo el Reglamento de Servicios Digitales. Estas compañías tendrían que presentar sus planes a la Comisión y someterlos a un auditor independiente. El marco aprovecha mecanismos ya presentes en la supervisión reforzada de la DSA, mientras determinadas funciones de IA quedarían bajo las estructuras del AI Act.
El proyecto contempla sanciones que pueden alcanzar el 6 % del volumen de negocio anual mundial en algunos supuestos. También propone procedimientos acelerados y una tasa de supervisión para proveedores controlados directamente por la Comisión. Son elementos sujetos a la negociación legislativa, junto con los calendarios definitivos, las excepciones y el reparto de competencias entre autoridades.
Las organizaciones pueden avanzar con un inventario de productos accesibles a menores y de las funciones que usan recomendación, mensajería, notificaciones, recompensas, geolocalización, cámara o IA conversacional. El siguiente paso consiste en documentar valores predeterminados, versiones de algoritmos, pruebas de seguridad infantil y aprobaciones internas. Ese registro permite calcular el impacto de ingeniería y preparar evidencias para futuras auditorías.
Las tiendas de aplicaciones también aparecen en el perímetro regulatorio, con clasificación por edades y controles para impedir accesos o compras inadecuados. Este punto afecta a todo el ecosistema de distribución digital y conecta con el debate empresarial sobre plataformas, aplicaciones e IA agéntica.
El Parlamento Europeo y el Consejo decidirán la redacción final. Hasta entonces, el EU KIDS Act ofrece una dirección clara: la protección infantil se integrará en arquitectura, experiencia de usuario, identidad y gobierno del dato. Las empresas que midan ahora su exposición podrán responder con cambios controlados cuando el marco definitivo fije obligaciones y fechas.